10.1.4 – Packet Tracer – Configuration des paramètres initiaux du routeur
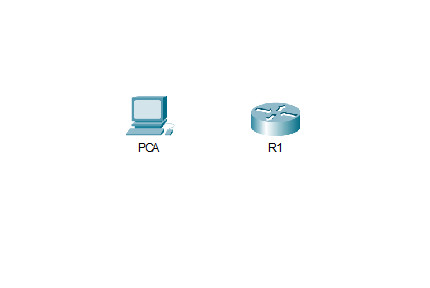
Topologie
Objectifs
- Partie 1: Vérifier la configuration par défaut du routeur
- Partie 2: Configurer et vérifier la configuration initiale du routeur
- Partie 3: Enregistrer le fichier de configuration en cours d’exécution
Contexte
Dans cette activité, vous effectuerez des tâches de configuration de base du routeur. Vous sécuriserez l’accès au CLI et au port de la console à l’aide de mots de passe chiffrés et en texte brut. Vous configurerez également des messages pour les utilisateurs qui se connectent au routeur. Ces bannières avertissent également les utilisateurs non autorisés que l’accès est interdit. Enfin, vous vérifierez et enregistrerez votre configuration en cours d’exécution.
Partie 1: Vérifier la configuration par défaut du routeur
Étape 1: Établissez une connexion console avec R1.
a. Choisissez un câble Console parmi les connexions disponibles.
b. Cliquez sur PCA et sélectionnez RS 232.
c. Cliquez sur R1 et sélectionnez Console.
d. Cliquez sur PCA > onglet Desktop > Terminal.
e. Cliquez sur OK et appuyez sur Entrée. Vous êtes maintenant en mesure de configurer R1.
Étape 2: Accédez au mode privilégié et examinez la configuration actuelle.
Vous pouvez accéder à l’ensemble des commandes du routeur en mode EXEC privilégié. Toutefois, comme un grand nombre des commandes du mode privilégié permettent de configurer des paramètres d’exploitation, l’accès privilégié doit être protégé par mot de passe pour empêcher toute utilisation non autorisée.
a. Accédez au mode EXEC privilégié en entrant la commande enable.
Router> enable
Router#
Notez que l’invite a changé dans la configuration pour refléter le mode EXEC privilégié.
b. Entrez la commande show running-config:
Router# show running-config
c. Répondez aux questions suivantes:
Quel est le nom d’hôte du routeur? Router
Combien d’interfaces Fast Ethernet le routeur possède-t-il? 4
Combien d’interfaces Gigabit Ethernet le routeur possède-t-il? 2
Combien d’interfaces série le routeur possède-t-il? 2
Quelle est la plage de valeurs affichée pour les lignes vty? 0 – 4
d. Affichez le contenu actuel de la NVRAM.
Router# show startup-config
startup-config is not present
Pourquoi le routeur répond-il avec le message startup-config is not present? Il affiche ce message car le fichier de configuration n’a pas été enregistré dans la NVRAM. Actuellement, il n’est situé que dans la RAM.
Partie 2: Configurer et vérifier la configuration initiale du routeur
Pour configurer les paramètres d’un routeur, vous devrez peut-être passer d’un mode de configuration à l’autre. Remarquez comment l’invite change lorsque vous naviguez dans le routeur.
Étape 1: Configurez les paramètres initiaux de R1.
Remarque: si vous avez des difficultés à vous souvenir des commandes, reportez-vous au contenu de cette rubrique. Les commandes sont les mêmes que celles que vous avez configurées sur un commutateur.
a. Configurez R1 comme nom d’hôte.
Router(config)# hostname R1
b. Configurez le texte du message du jour: Unauthorized access is strictly prohibited.
R1(config)# banner motd $Unauthorized access is strictly prohibited.$
c. Chiffrez tous les mots de passe en texte brut.
R1(config)# service password-encryption
Utilisez les mots de passe suivants:
- Mode EXEC privilégié, non chiffré: cisco
R1(config)# enable password cisco
- Mode EXEC privilégié, chiffré: itsasecret
R1(config)# enable secret itsasecret
- Console: letmein
R1(config)# line console 0
R1(config-line)# password letmein
R1(config-line)# login
Étape 2: Vérifiez les paramètres initiaux de R1.
a. Vérifiez les paramètres initiaux en affichant la configuration de R1.
Quelle commande utilisez-vous?
R1# show running-config
b. Quittez la session de console actuelle jusqu’à ce que le message suivant s’affiche:
R1 con0 is now available

Press RETURN to get started.
c. Appuyez sur Entrée; le message suivant doit s’afficher:
Unauthorized access is strictly prohibited.

User Access Verification

Password:
Pourquoi chaque routeur doit-il avoir une bannière de message du jour (MOTD)?
Chaque routeur doit avoir une bannière pour avertir les utilisateurs non autorisés que l’accès est interdit. Les bannières MOTD peuvent également être utilisées pour envoyer des messages au personnel du réseau (tels que des arrêts imminents du système ou la personne à contacter pour l’accès).
Si vous n’êtes pas invité à saisir un mot de passe avant d’atteindre l’invite user EXEC, quelle commande de la ligne de console avez-vous oublié de configurer?
R1(config-line)# login
d. Saisissez les mots de passe nécessaires pour revenir au mode EXEC privilégié.
Pourquoi le mot de passe enable secret permet-il d’accéder au mode EXEC privilégié alors que le mot de passe enable password n’est plus valide?
Le mot de passe enable secret a la priorité sur le mot de passe enable password. Si les deux sont configurés sur le routeur, vous devez saisir le mot de passe enable secret pour accéder au mode EXEC privilégié.
Si vous configurez d’autres mots de passe sur le routeur, s’affichent-ils dans le fichier de configuration en texte brut ou sous forme chiffrée? Expliquez votre réponse.
Sous forme chiffrée. La commande service password-encryption chiffre tous les mots de passe actuels et futurs.
Partie 3: Enregistrer le fichier de configuration en cours d’exécution
Étape 1: Enregistrez le fichier de configuration dans la NVRAM.
a. Vous avez configuré les paramètres initiaux de R1. Sauvegardez maintenant le fichier de configuration en cours d’exécution dans la NVRAM pour vous assurer que les modifications apportées ne seront pas perdues en cas de redémarrage du système ou de coupure de courant.
R1# copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
Quelle commande avez-vous saisie pour enregistrer la configuration dans la NVRAM? copy running-config startup-config
Quelle est la version la plus courte et non ambiguë de cette commande? copy r s
Note de l’instructeur: cela peut varier selon la plate-forme et la version d’IOS.
Quelle commande affiche le contenu de la NVRAM? show startup-config ou show start
b. Vérifiez que tous les paramètres configurés ont été enregistrés. Si ce n’est pas le cas, analysez la sortie et déterminez quelles commandes n’ont pas été exécutées ou ont été saisies incorrectement. Vous pouvez également cliquer sur Check Results dans la fenêtre d’instructions.
Étape 2: Bonus facultatif: enregistrez le fichier de configuration de démarrage dans la mémoire flash.
Bien que vous en apprendrez davantage sur la gestion du stockage flash d’un routeur dans les chapitres suivants, il peut être intéressant de savoir dès maintenant que, en tant que procédure de sauvegarde supplémentaire, vous pouvez enregistrer votre fichier de configuration de démarrage dans la mémoire flash. Par défaut, le routeur charge toujours la configuration de démarrage à partir de la NVRAM, mais si la NVRAM est endommagée, vous pouvez restaurer la configuration de démarrage en la copiant depuis la mémoire flash.
Suivez les étapes suivantes pour enregistrer la configuration de démarrage dans la mémoire flash.
a. Examinez le contenu de la mémoire flash à l’aide de la commande show flash:
R1# show flash
Combien de fichiers sont actuellement stockés dans la mémoire flash? 3
Lequel de ces fichiers est, selon vous, l’image IOS?
c1900-universalk9-mz.SPA.151-4.M4.bin
Pourquoi pensez-vous que ce fichier est l’image IOS? Les réponses peuvent varier, mais deux indices sont la longueur du fichier par rapport aux autres et l’extension .bin à la fin du nom du fichier.
b. Enregistrez le fichier de configuration de démarrage dans la mémoire flash à l’aide des commandes suivantes:
R1# copy startup-config flash
Destination filename [startup-config]?
Le routeur vous invite à enregistrer le fichier dans la mémoire flash sous le nom indiqué entre crochets. Si la réponse est oui, appuyez sur Entrée; sinon, saisissez un nom approprié et appuyez sur Entrée.
c. Utilisez la commande show flash pour vérifier que le fichier de configuration de démarrage est maintenant stocké dans la mémoire flash.
R1# show flash
Configurations finales des périphériques
ROUTEUR R1
! ==============================================================
!--- 10.1.4 Packet Tracer - Configuration des paramètres initiaux du routeur
!--- SCRIPT DE RÉPONSES POUR LE ROUTEUR R1
!--- Utilisation: copiez ce fichier entier et collez-le dans le terminal de R1 (commencez à l'invite Router>). Toute ligne commençant par "!" est un commentaire; IOS l'ignore, donc coller un commentaire par erreur est sans conséquence.
! ==============================================================

enable
configure terminal

! --------------------------------------------------------------
!--- Partie 2: Configurer et vérifier la configuration initiale du routeur.
! --------------------------------------------------------------

!--- a. Configurer R1 comme nom d'hôte.
hostname R1

!--- b. Configurer le texte du message du jour: Unauthorized access is strictly prohibited.
banner motd $Unauthorized access is strictly prohibited.$

!--- c. 1) Mot de passe du mode EXEC privilégié, non chiffré: cisco.
enable password cisco

!--- c. 2) Mot de passe du mode EXEC privilégié, chiffré: itsasecret (le secret a la priorité sur le mot de passe enable).
enable secret itsasecret

!--- c. 3) Mot de passe de la console: letmein (login fait que la console le demande).
line console 0
 password letmein
 login
 exit

!--- c. Chiffrer tous les mots de passe en texte brut.
service password-encryption

end

! --------------------------------------------------------------
!--- Partie 3: Enregistrer la configuration dans la NVRAM. (Appuyez sur Entrée lorsque vous y êtes invité pour le nom de fichier de destination.)
! --------------------------------------------------------------
copy running-config startup-config

! --------------------------------------------------------------
!--- Partie 3, Étape 2 (bonus facultatif): sauvegarder la configuration de démarrage dans la mémoire flash. (Appuyez sur Entrée pour accepter le nom de fichier par défaut.)
! --------------------------------------------------------------
copy startup-config flash


! ==============================================================
!--- Vérification:
!---   show running-config  -> nom d'hôte R1, bannière MOTD, mots de passe chiffrés, connexion console
!---   show startup-config  -> la configuration est enregistrée dans la NVRAM
!---   show flash           -> startup-config est maintenant également stocké dans la mémoire flash
!--- Remarque: après "exit", la console demande "letmein"; puis "enable" n'accepte que "itsasecret", pas "cisco".
! ==============================================================
Télécharger le fichier Packet Tracer (.pka):
