Close Menu
  • Accueil
  • CCNA 1 – ITN v7
  • CCNA 2 – SRWE v7
  • CCNA 3 – ENSA v7
  • Répertoire des items d’examen
Facebook X (Twitter) Instagram
  • Français
    • Français
    • Deutsch
  • Répertoire des items d’examen
  • Contact
CCNA Réponses – Questions et réponses aux ExamensCCNA Réponses – Questions et réponses aux Examens
  • Accueil
  • CCNA 1 – ITN v7
  • CCNA 2 – SRWE v7
  • CCNA 3 – ENSA v7
  • Répertoire des items d’examen
CCNA Réponses – Questions et réponses aux ExamensCCNA Réponses – Questions et réponses aux Examens

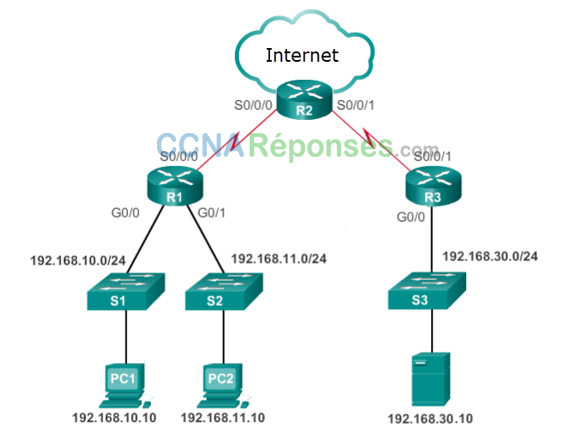
Reportez-vous à l’illustration. L’administrateur réseau a une adresse IP 192.168.11.10 et a besoin d’un accès pour gérer R1. Quel est le meilleur type et placement ACL à utiliser dans cette situation?
21/12/2024Updated:23/12/2024Aucun commentaire
Copy Link Facebook Twitter WhatsApp Telegram Pinterest LinkedIn Email Reddit VKontakte
Répertoire des items d’examen › Catégorie: CCNA › Reportez-vous à l’illustration. L’administrateur réseau a une adresse IP 192.168.11.10 et a besoin d’un accès pour gérer R1. Quel est le meilleur type et placement ACL à utiliser dans cette situation?

Reportez-vous à l'illustration. L'administrateur réseau a une adresse IP 192.168.11.10 et a besoin d'un accès pour gérer R1. Quel est le meilleur type et placement ACL à utiliser dans cette situation?

  • ACL sortante standard sur R2 S0/0/0
  • ACL entrante standard sur l'interface WAN R2 se connectant à l'internet
  • ACL entrante standard sur les lignes R1 vty
  • ACL étendue entrante sur R2 S0/0/0

Explication: Les ACL standard autorisent ou refusent les paquets selon l'adresse IPv4 source uniquement. Comme tous les types de trafic sont autorisés ou refusés, les ACL standard doivent être situés le plus près possible de la destination.

Les ACL étendues autorisent ou refusent les paquets selon l'adresse IPv4 source et de l'adresse IPv4 de destination, du type de protocole, des ports TCP ou UDP source et destination et plus encore. Le filtrage des ACL étendus étant très spécifique, les ACL étendus doivent être situés le plus près possible de la source du trafic à filtrer. Un trafic indésirable est refusé près du réseau source et ne traverse pas l'infrastructure de réseau.

Examen associé: Modules 3 – 5 Examen Checkpoint: Examen de la sécurité des réseaux
Examen associé: CCNA 3 Examen final du cours ENSAv7 Questions et Réponses

  • À lire également
    • Un employé d’une grande entreprise se connecte à distance à l’entreprise en utilisant le nom d’utilisateur et le mot de passe appropriés. L’employé assiste à une vidéoconférence importante avec un client concernant une grande vente. Il est important que la qualité vidéo soit excellente pendant la réunion. L’employé ne sait pas qu’après une connexion efficace, la connexion au fournisseur d’accès Internet (FAI) de l’entreprise a échoué. La connexion secondaire, cependant, s’est activée en quelques secondes. La perturbation n’a pas été remarquée par l’employé ou les autres employés. Quelles sont les trois caractéristiques du réseau décrites dans ce scénario? (Choisissez trois réponses.)
    • Si un routeur possède deux interfaces et route les trafics IPv4 et IPv6, combien de listes de contrôle d’accès peuvent être créées et lui être appliquées ?
    • Pourquoi le protocole HTTP utilise le protocole TCP comme protocole de couche transport ?
    • Quel type de périphérique acheminant le trafic destiné aux segments de réseau au-delà du segment source, pour lesquels le nœud expéditeur ne dispose peut-être pas d’informations de routage explicites ?
    • Quel type de menace est décrit lorsqu’un acteur de menace surcharge un réseau pour refuser à d’autres utilisateurs l’accès au réseau ?

Please login or Register to submit your answer

Previous ArticleReportez-vous à l’illustration. Quelles deux ACL permettraient uniquement aux deux réseaux LAN connectés à R1 d’accéder au réseau qui se connecte à l’interface R2 G0/1 ? (Choisissez deux réponses.)
Next Article Si un algorithme asymétrique utilise une clé publique pour chiffrer les données, quel outil est utilisé pour la déchiffrer ?
Examen Checkpoint CCNA v7
  • CCNA 1
  • CCNA 2
  • CCNA 3
Modules 1 – 3 Examen Checkpoint: Examen sur la connectivité des réseaux de base et les communications
Modules 4 – 7 Examen Checkpoint: Examen sur les concepts d’Ethernet
Modules 8 – 10 Examen Checkpoint: Examen sur la communication entre les réseaux
Modules 11 – 13 Examen Checkpoint: Examen sur l’adressage IP
Modules 14 – 15 Examen Checkpoint: Examen sur les communications des applications du réseau
Modules 16 – 17 Examen Checkpoint: Examen sur la création et la sécurisation d’un réseau de petit taille
ITNv7 Practice Final Exam – Examen blanc final
CCNA 1 Examen final du cours ITNv7
Modules 1 - 4 Examen Checkpoint: Examen des Concepts de Commutation, des VLAN et du Routage Inter-VLAN
Modules 5 - 6 Examen Checkpoint: Examen de Réseaux Redondants
Modules 7 - 9 Examen Checkpoint: Examen des réseaux disponibles et fiables
Modules 10 - 13 Examen Checkpoint: Examen de sécurité de couche 2 et de réseau sans fil (WLAN)
Modules 14 - 16 Examen Checkpoint: Concepts de Routage et Examen de Configuration
SRWEv7 Practice Final Exam – Examen blanc final
CCNA 2 Examen final du cours SRWEv7
Modules 1 – 2 Examen Checkpoint: Concepts et examen de configuration de l’OSPF
Modules 3 – 5 Examen Checkpoint: Examen de la sécurité des réseaux
Modules 6 – 8 Examen Checkpoint: Examen des concepts WAN
Modules 9 – 12 Examen Checkpoint: Examen d’optimisation, de surveillance et de dépannage des réseaux
Modules 13 – 14 Examen Checkpoint: Examen des technologies de réseau émergentes
ENSAv7 Practice Final Exam – Examen blanc final
CCNA 3 Examen final du cours ENSAv7
Examen blanc de certification CCNA (200-301)
© 2026 ccnareponses.

Type above and press Enter to search. Press Esc to cancel.

Défiler vers le haut